
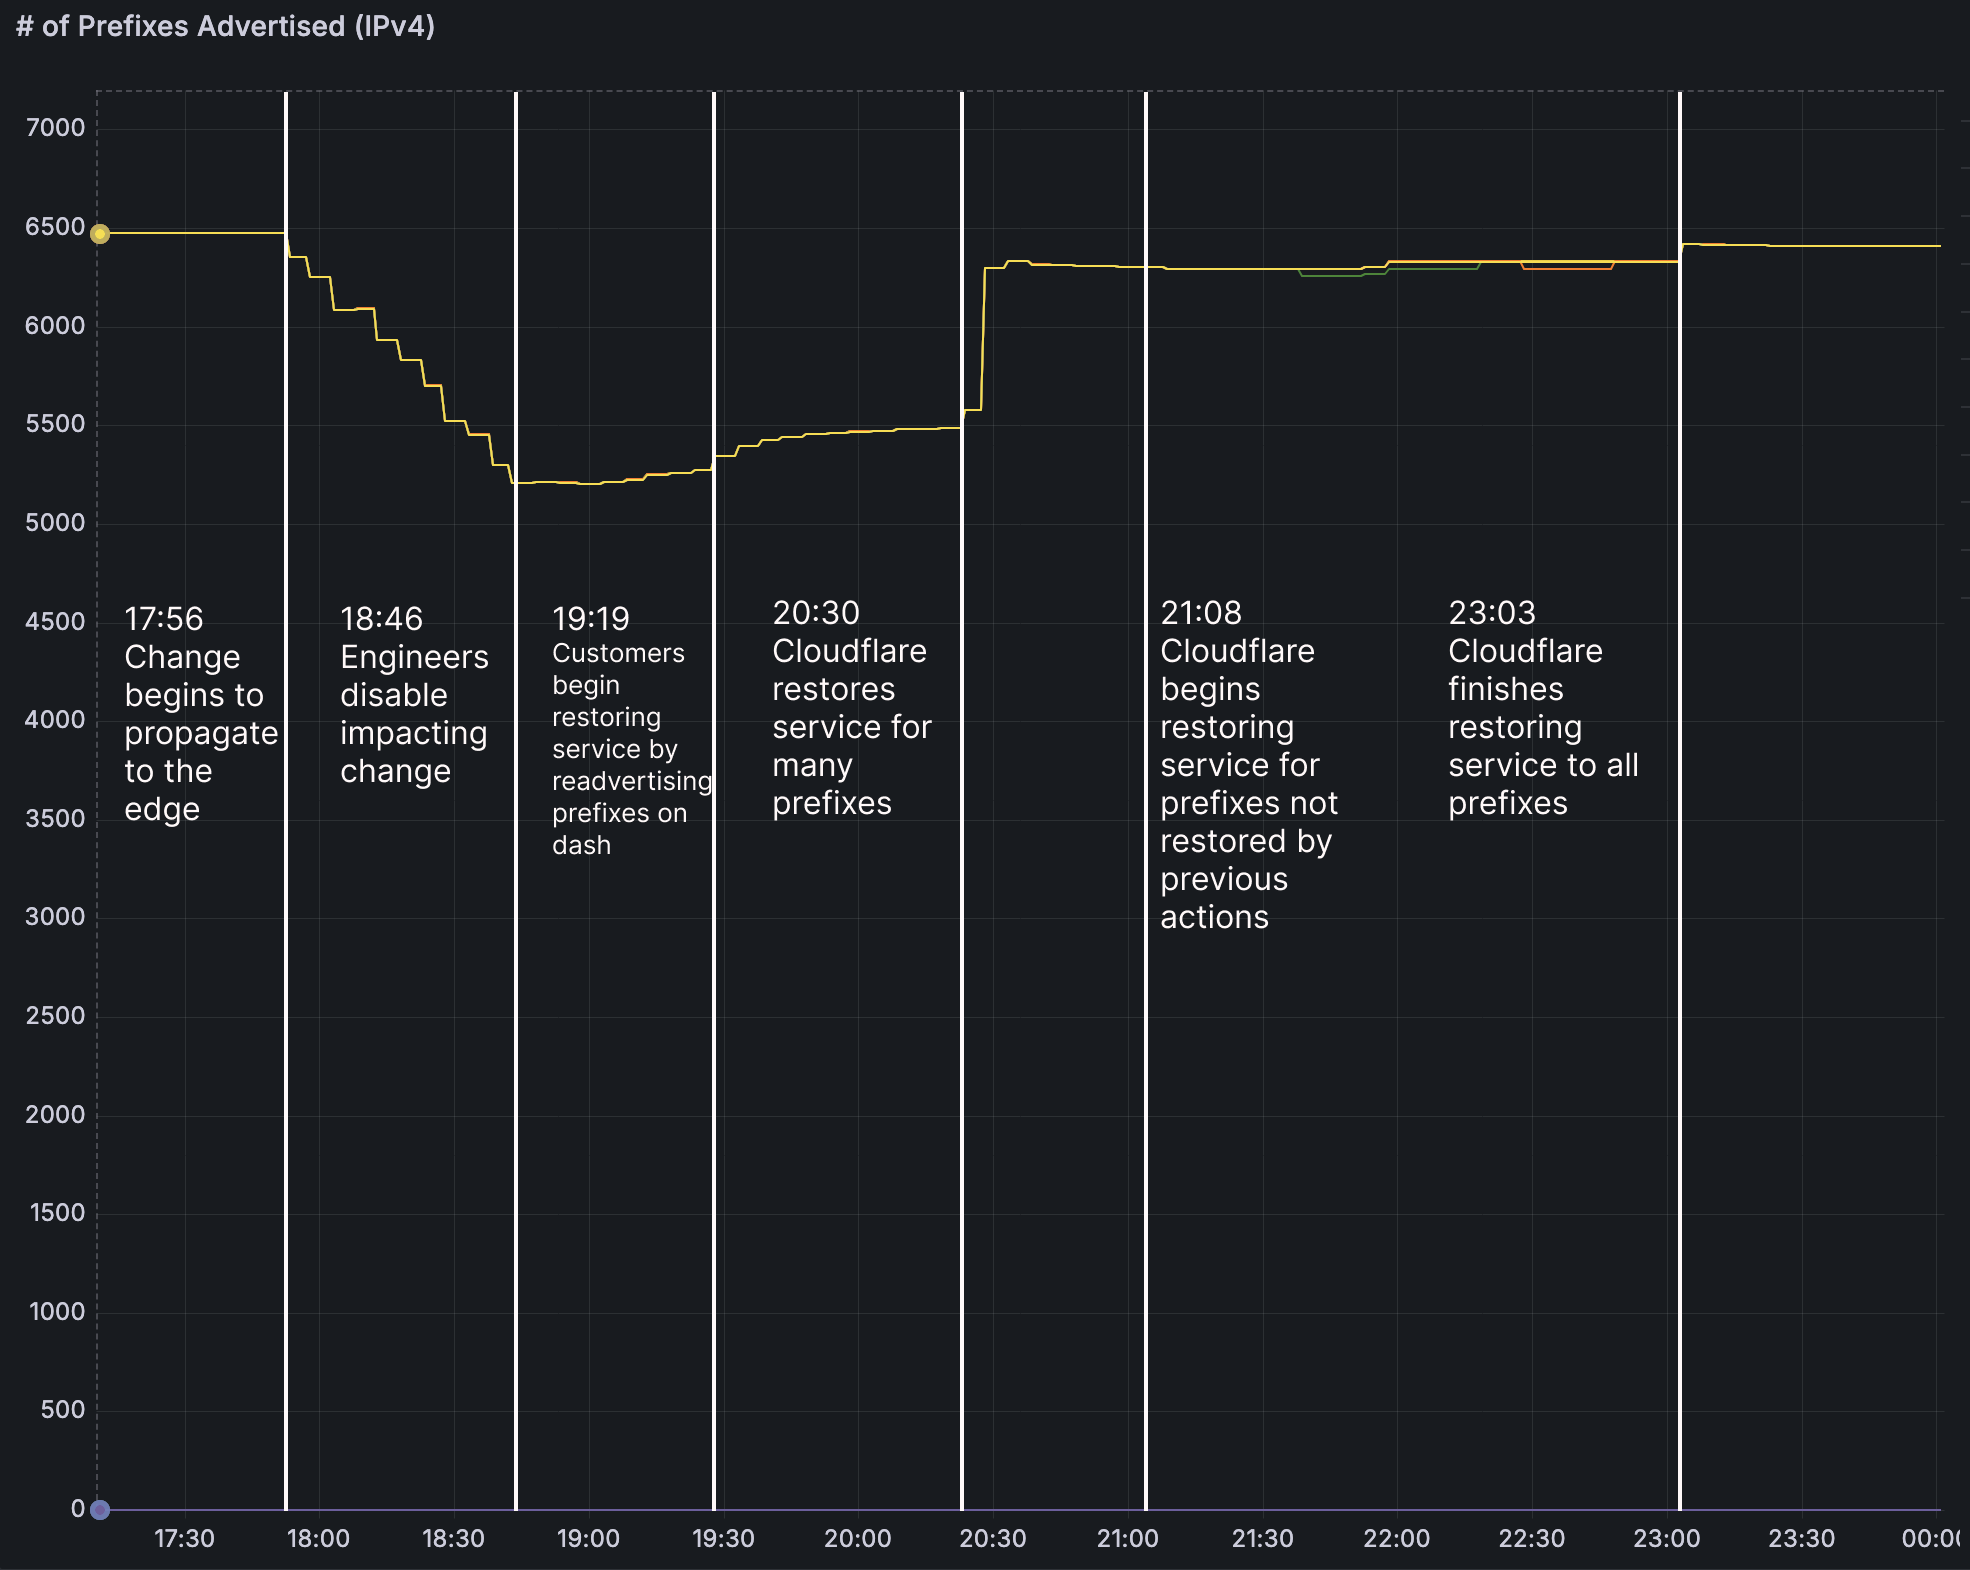
در تاریخ 20 فوریه 2026 ساعت 17:48 UTC، Cloudflare دچار اختلال شد: بخشی از مشتریانی که از سرویس Bring Your...
13.07.13 شناسایی شده است که تابع parse_macfilter_rule در فایل /goform/setBlackRule را تحت تأثیر قرار میدهد. این نقص در نتیجه دستکاری...
یک آسیبپذیری پیمایش مسیر از نوع zip-slip در عملکرد وارد کردن snapshot در Spring Data Geode کشف شده است. این...
js برای تطبیق الگوها استفاده میشود. در نسخههای 10.2.0 و پایینتر، این کتابخانه در مقابل حمله انکار سرویس مبتنی بر...
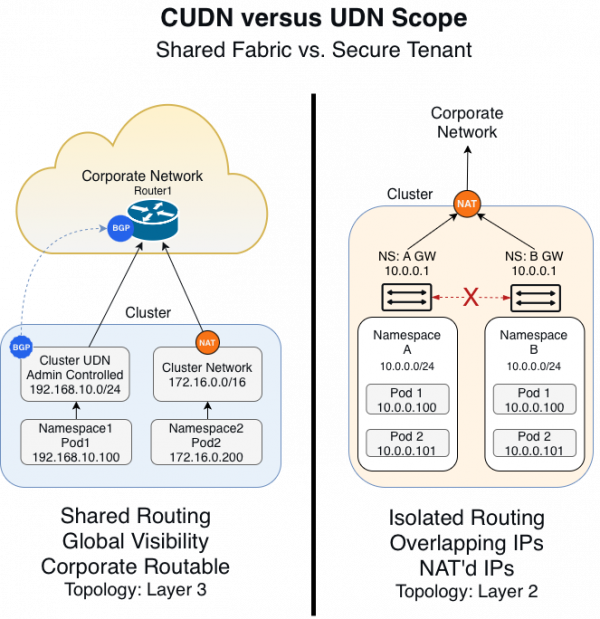
شبکه OpenShift Red Hat در حال تحول است تا با نسل بعدی الگوهای شبکه در دیتاسنتر هماهنگ شود. با حرکت...
نسخههای OGP-Website — از جمله نصبهایی که بر مبنای git commit 52f865a4fba763594453068acf8fa9e3fc38d663 ساخته شدهاند — در معرض یک نقص از...
عنوان: آسیبپذیری CVE-2026-2507 در BIG-IP AFM و BIG-IP DDoS؛ ترافیک نامشخص میتواند موجب خاتمه فرآیند TMM شود خلاصه: یک آسیبپذیری...
به گزارش از وبسایت cncf نسخه Kyverno 1.17 یک عرضه مهم است که تثبیت موتور سیاستگذاری نسل بعدی مبتنی بر...
2.1 و 2.3.1 شناسایی شده است که به حمله افزایش امتیاز (privilege escalation) منجر میشود. این مشکل ناشی از بررسیهای...
این آسیبپذیری در تمامی نسخهها تا 7.0.7 وجود دارد و شدت آن براساس امتیاز CVSS برابر با 8.8 (High) اعلام...
8.7 به یک آسیبپذیری افزایش امتیاز (privilege escalation) حساس است که با شناسه CVE-2025-8572 ثبت شده است. علت اصلی مشکل،...
تا نسخه 2.0.5 شامل یک آسیبپذیری مهم است که با شناسه CVE-2026-2144 ثبت شده است. این نقص به مهاجمان غیراختصاصی...



