
از ماه ژوئن تا امروز، توسعهدهندگان هزاران OAuth app شخص ثالث را روی Cloudflare ساختهاند و از آن زمان تاکنون،...
خبر خوب برای تیمهای DevOps و SRE: حالا میتوانید با یک کلیک دسترسی به اپلیکیشنهای داخلی ساختهشده روی Cloudflare Workers...
بسیاری از شرکتها دسترسیها و مجوزهای منابع را با فرض اینکه یک کاربر انسانی از آنها استفاده میکند طراحی کردهاند....
خبر خوب برای تیمهای امنیت و SRE: قابلیت Certificate Transparency Monitoring حالا به صورت generally available در دسترس است 🎉....
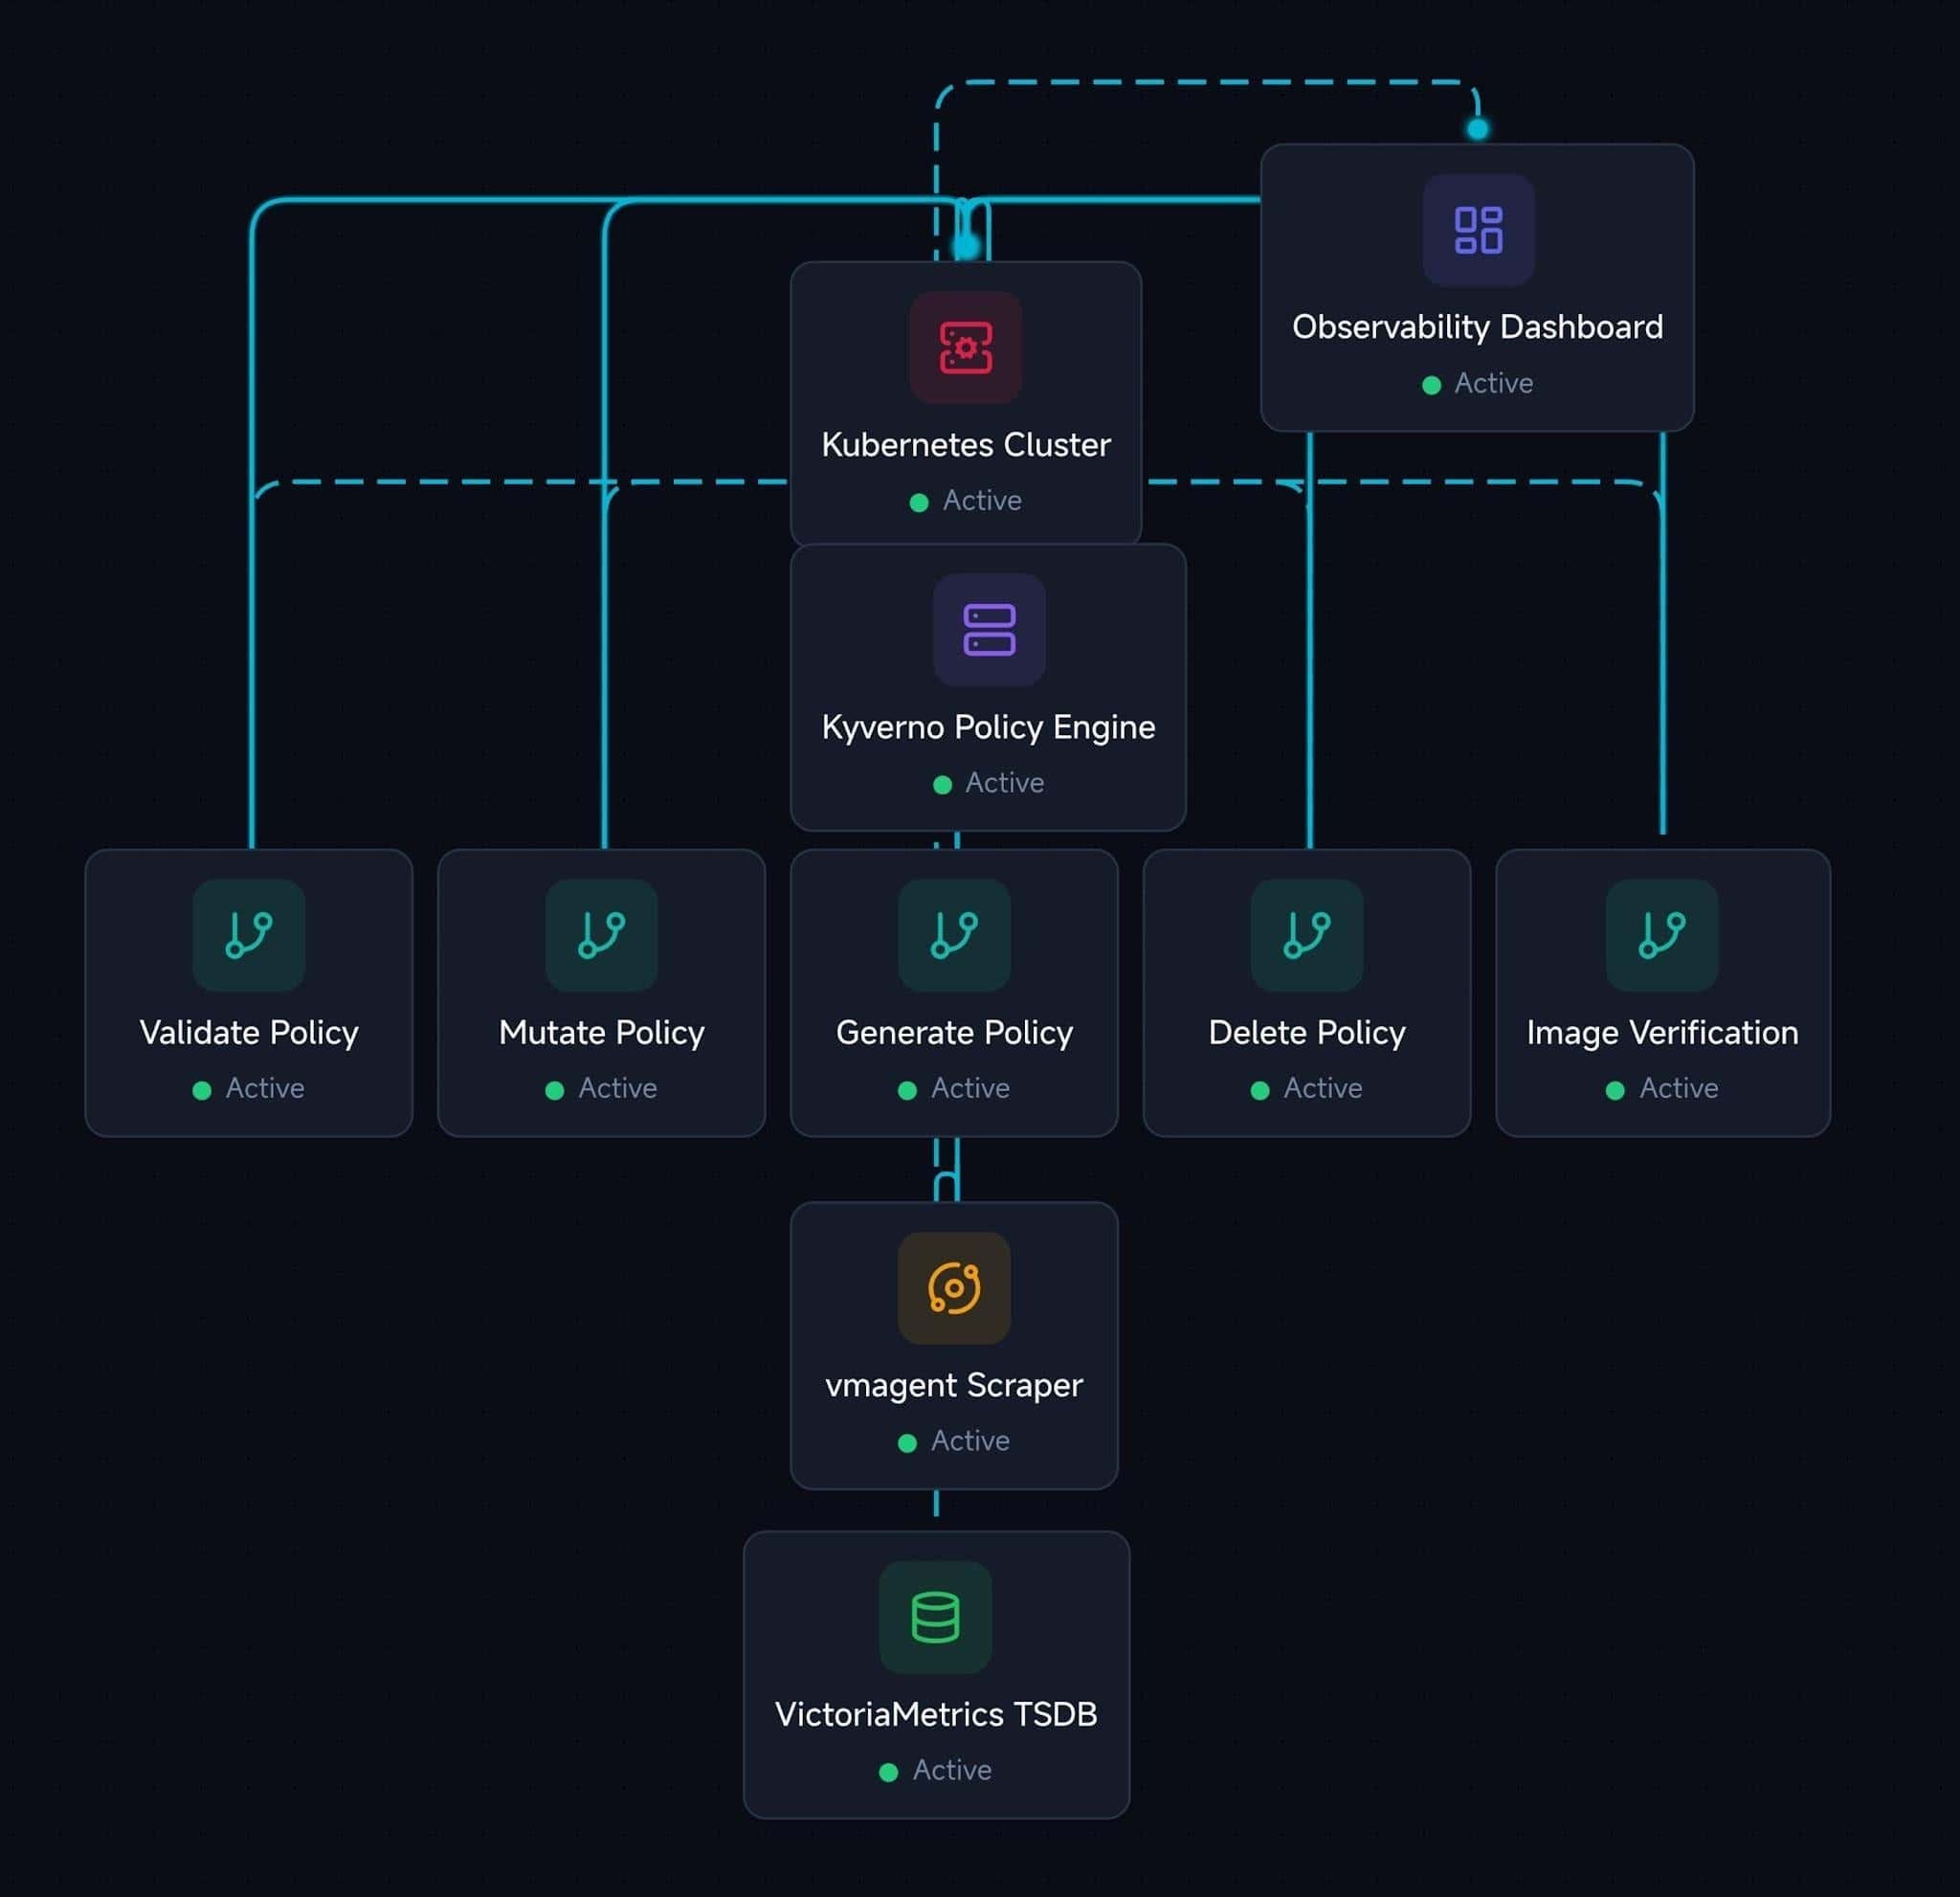
به گزارش از وبسایت cncf پروژههای CNCF در این مطلب که توسط Diana Todea (رئیس مهندسی روابط توسعهدهنده، VictoriaMetrics) و...
خلاصهای از ویرایش بیستوپنجم گزارش تهدیدات DDoS که بازهٔ زمانی نیمهٔ اول 2026 (Q1 و Q2) را پوشش میدهد: این...
Cloudflare for Government موفق به دریافت FedRAMP Class D (High) شد — یک گام مهم برای ارائه خدمات ابری امن...
اینترنت مثل یک لاین رفتوبرگشت ساده نیست 🌐. مدتها قاعده نانوشته در امنیت وب این بود که «bots» بدند و...

Cloudflare تنها فروشندهای است که در هر دو گزارش Gartner 2026 برای SASE و SSE بهعنوان یک Visionary شناخته شده...

۵ اوت ۲۰۲۶ — بازاندیشی دربارهٔ شیوهٔ کار در Cloudflare با معرفی Cloudflare OS نویسنده: Sam Rhea، Chief Information Officer،...

5 اوت 2026 — The Agent Access Model (AAM) — Matt Silverlock — 26 دقیقه مطالعه در دوازده سال گذشته...

Cloudflare امروز از راهکاری به نام Cloudflare Wallets رونمایی کرده تا مسئله سختی که AI agents در دسترسی و پرداخت...



