
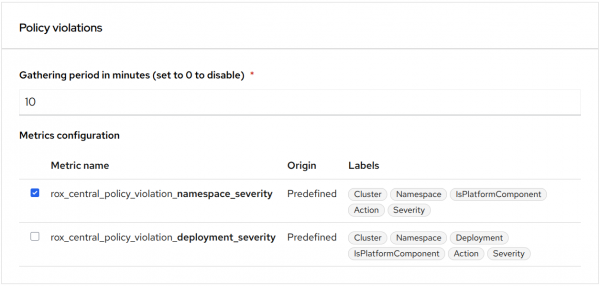
Red Hat Advanced Cluster Security برای Kubernetes بهطور پیوسته قابلیتهای خود را توسعه میدهد تا دید امنیتی و کنترلهای عملیاتی...
0 برابر با 8.8 (High) در محل ارتباطات پروتکل اختصاصی Mitsubishi Electric و ارتباطات SLMP برای محصولات بخش Factory Automation...
آسیبپذیریای با شناسه CVE-2025-29867 در محصولات Hancom Office شناسایی شده است که ناشی از نوعی نقص «نوع ناسازگار» (Type Confusion)...
شناسه CVE: CVE-2026-24665 تاریخ انتشار: 3 فوریه 2026 ساعت 18:16 خلاصه پلتفرم Open eClass (که قبلاً با نام GUnet eClass...
3.13 و نسخههای پیشین، دارای یک آسیبپذیری Path Traversal در نقاط پایانی API مربوط به فایلهای لاگ است. بهعبارت دیگر،...
مهاجمان میتوانند با تزریق کد SQL مخرب به مقدار این پارامتر، کوئریهای پایگاهداده را دستکاری کرده و اطلاعات حساس را...
3 دارای یک آسیبپذیری افزایش امتیاز محلی است که مهاجمان را قادر میسازد کد دلخواه را با امتیازات SYSTEM اجرا...
توجه مهم ⚠️: پروژه Ingress NGINX در مارس 2026 رسماً بازنشسته خواهد شد. این کنترلکننده برای تقریباً نیمی از محیطهای...
در سال 2025 بیش از 180 اختلال اینترنتی ثبت شد که دلایل مختلفی داشتند؛ بعضی کوتاه و جزئی بودند و...
یک آسیبپذیری انکار سرویس (Denial of Service) در مؤلفه NetX IPv6 از مجموعه Eclipse ThreadX NetX Duo شناسایی شده است....
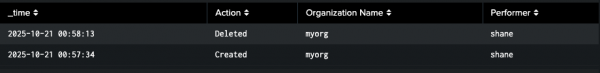
گزارشهای دسترسی Red Hat Quay به شما امکان میدهند تا فعالیتهایی مانند کشیدن (pull) یا فشار دادن (push) تصاویر، و...
Kubernetes v1.35: راهی بهتر برای انتقال رمزهای حساب سرویس به درایورهای CSI 🚀 اگر از درایور CSI ای استفاده میکنید...



