
7.7-171114) شناسایی شده است که میتواند توسط مهاجمان از راه دور سوءاستفاده شود. شدت این آسیبپذیری با نمره CVSS برابر...
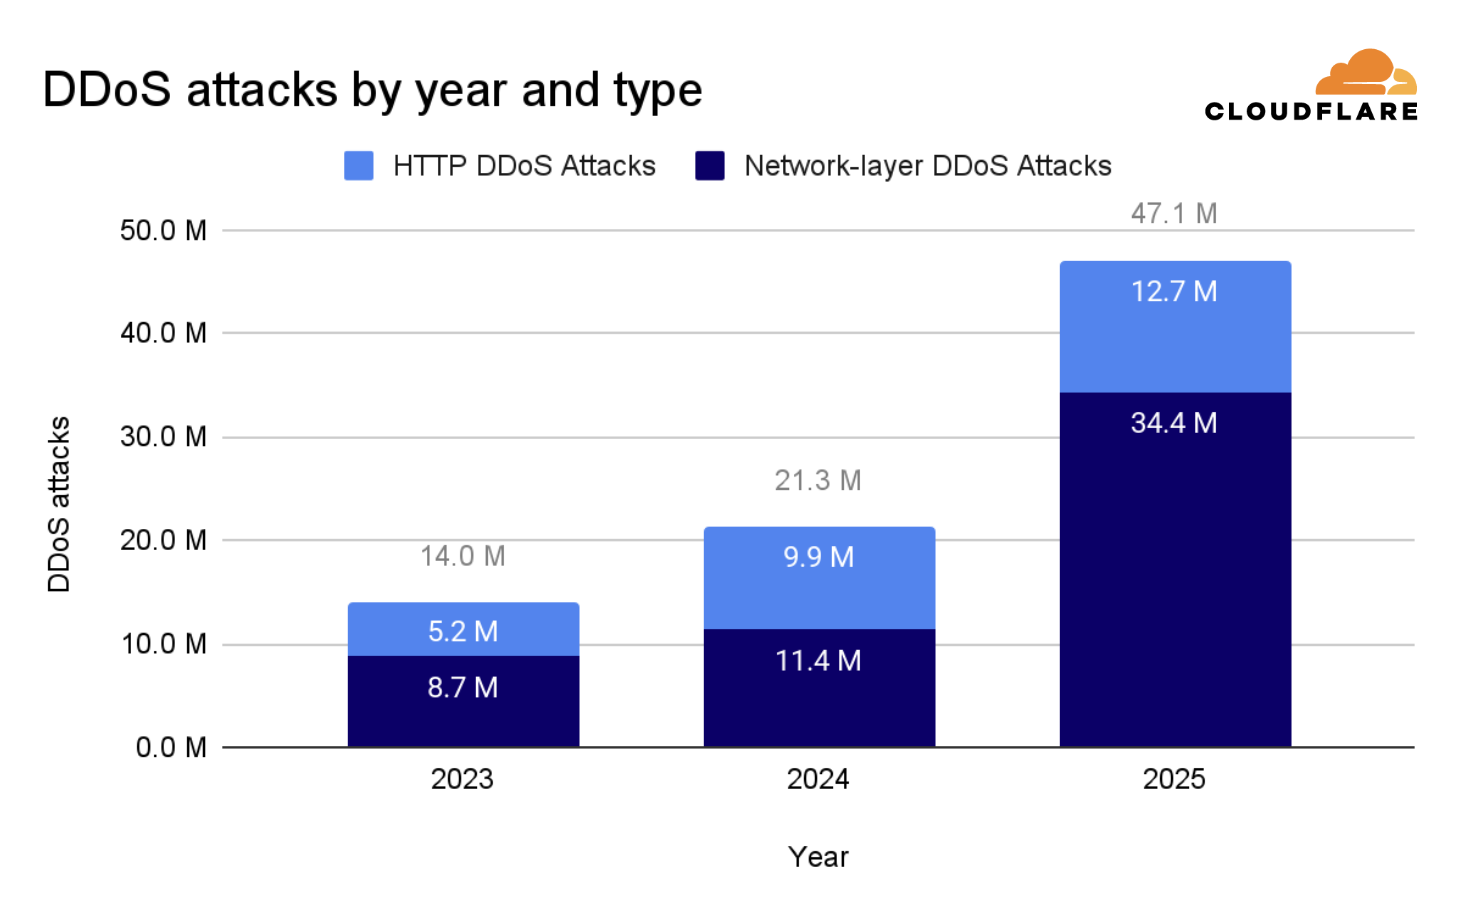
در بیستوچهارمین گزارش فصلی تهدیدات DDoS از تیم Cloudflare (Cloudforce One) نگاهی جامع به وضعیت حملات Distributed Denial of Service...
ساعت 17:16 شناسه CVE: CVE-2025-64111 شدت: 9.3 (Critical) خلاصه خبر Gogs، سرویس self-hosted مدیریت مخازن Git متنباز، یک آسیبپذیری بحرانی...
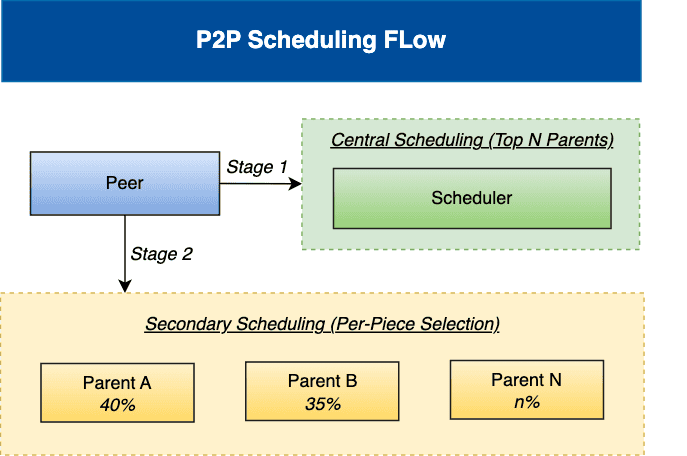
به گزارش از وبسایت cncf 📢 Dragonfly v2.4.0 منتشر شد! از همه مشارکتکنندگان برای کمک به این انتشار تشکر میکنیم....
یک آسیبپذیری در مودم/روتر Edimax EW-7438RPn-v3 Mini نسخه 1.27 گزارش شده است که مهاجمان غیراصلی (unauthenticated) را قادر میسازد تا...
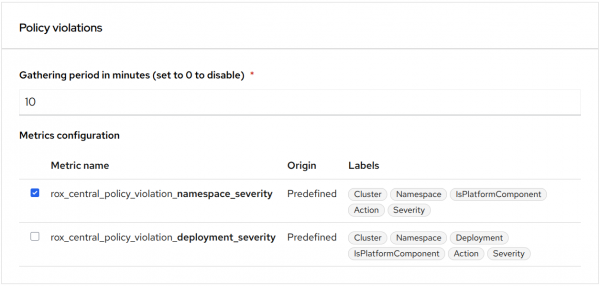
Red Hat Advanced Cluster Security برای Kubernetes بهطور پیوسته قابلیتهای خود را توسعه میدهد تا دید امنیتی و کنترلهای عملیاتی...
0 برابر با 8.8 (High) در محل ارتباطات پروتکل اختصاصی Mitsubishi Electric و ارتباطات SLMP برای محصولات بخش Factory Automation...
به گزارش از وبسایت cncf تصور کنید مجموعهای از میکروسرویسها را اجرا میکنید که هر کدام در حیطهٔ خود فعالیت...
امروز نسخهٔ open beta قابلیت Local Uploads برای R2 را منتشر کردهایم 🚀. با فعالسازی Local Uploads، دادهٔ آبجکت ابتدا...
به گزارش از وبسایت cncf ما با خوشحالی و هیجان ویدیوی جدیدی را منتشر کردهایم تا انرژی، مردم و جامعهای...
آسیبپذیریای با شناسه CVE-2025-29867 در محصولات Hancom Office شناسایی شده است که ناشی از نوعی نقص «نوع ناسازگار» (Type Confusion)...

در مدل استاندارد Kubernetes، آمادهبودن یک گره برای میزبانی پادها صرفاً یک شرط باینری "Ready" است. اما در خوشههای امروزی،...



