
این راهنما گامبهگام به شما نشان میدهد چگونه یک محیط آزمایشی محلی با Gateway API راهاندازی کنید تا مفاهیم را...
توجه مهم ⚠️: پروژه Ingress NGINX در مارس 2026 رسماً بازنشسته خواهد شد. این کنترلکننده برای تقریباً نیمی از محیطهای...
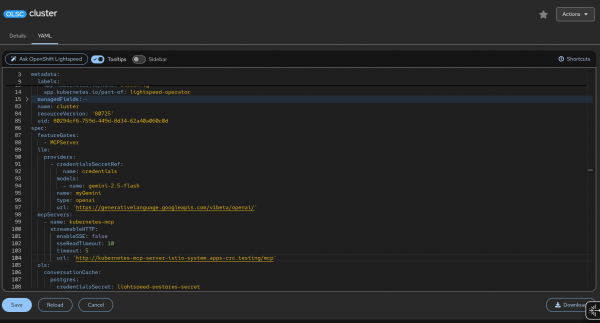
در مطلب قبلی درباره مجموعه ابزار Kiali نوشتیم و نشان دادیم چگونه Kiali بهمثابه «چشم» شبکه سرویسهای شما عمل کرده...
به گزارش از وبسایت cncf انجمن Volcano، از پروژههای برجسته CNCF، با خوشحالی از راهاندازی Kthena — پروژه فرعی جدیدی...
به گزارش از وبسایت cncf 🙂 اگر Kubernetes را اجرا میکنید، احتمال زیادی وجود دارد که از ingress-nginx برای مسیردهی...
در سال 2025 بیش از 180 اختلال اینترنتی ثبت شد که دلایل مختلفی داشتند؛ بعضی کوتاه و جزئی بودند و...
یک آسیبپذیری انکار سرویس (Denial of Service) در مؤلفه NetX IPv6 از مجموعه Eclipse ThreadX NetX Duo شناسایی شده است....
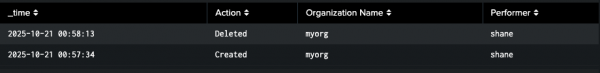
گزارشهای دسترسی Red Hat Quay به شما امکان میدهند تا فعالیتهایی مانند کشیدن (pull) یا فشار دادن (push) تصاویر، و...
Kubernetes v1.35: راهی بهتر برای انتقال رمزهای حساب سرویس به درایورهای CSI 🚀 اگر از درایور CSI ای استفاده میکنید...
پژوهشگران یک آسیبپذیری بحرانی در نسخههای zlib تا و از جمله 1.3.1.2 شناسایی کردهاند که میتواند منجر به سرریز بافر...
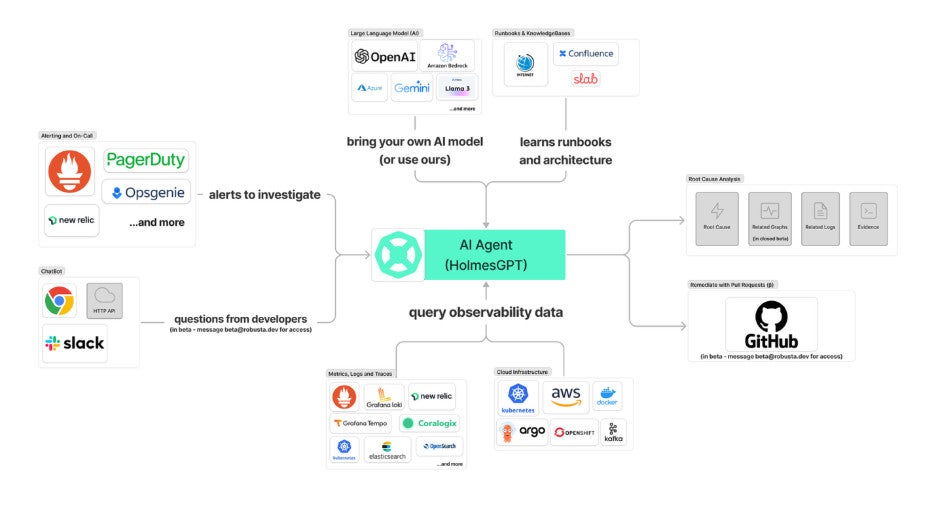
به گزارش از وبسایت cncf اگر تا به حال حادثهای در محیط تولید را اشکالزدایی کردهاید، میدانید که دشوارترین بخش...
از جمله نسخه 2.0.2، از طریق تابع check_ipaymu_response در برابر مشکل احراز هویت ناقص آسیبپذیر است. به بیان ساده، این...



